


O nouă tentativă de fraudă informatică circulă prin intermediul e-mailului, atacatorii folosind în mod abuziv numele și elementele vizuale ale companiei Orange România.
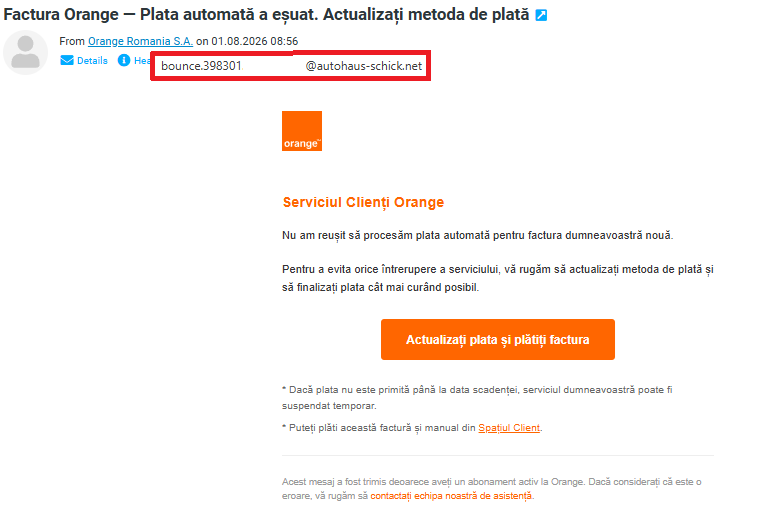
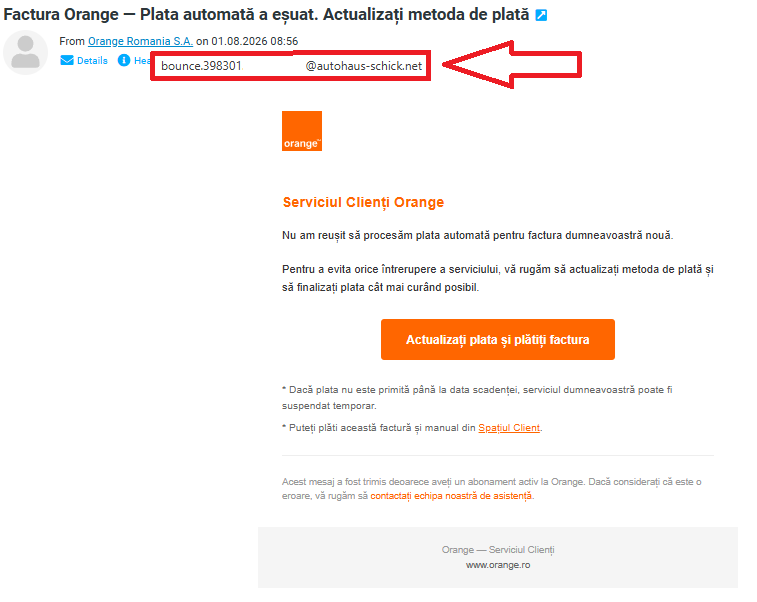
Mesajul are titlul „Factura Orange – Plata automată a eșuat. Actualizați metoda de plată” și îi informează pe destinatari că plata automată a unei facturi nu ar fi putut fi procesată. Pentru a crea panică și a determina utilizatorul să acționeze rapid, autorii mesajului avertizează că serviciile ar putea fi suspendate dacă plata nu este efectuată.
În interiorul e-mailului apare un buton portocaliu cu mesajul „Actualizați plata și plătiți factura”, prin care utilizatorul este îndemnat să acceseze o pagină externă și, cel mai probabil, să introducă date personale sau bancare.
Deși mesajul este prezentat ca fiind trimis de „Orange România S.A.”, verificarea adresei reale a expeditorului arată un domeniu care nu are legătură cu operatorul de telefonie. În cazul analizat, adresa afișată este de forma „bounce…@autonaus-schick.net”, acesta fiind unul dintre cele mai clare indicii că e-mailul nu provine de la Orange.
Astfel de mesaje sunt cunoscute sub denumirea de atacuri de tip phishing. Infractorii informatici copiază siglele, culorile și modul de exprimare al unor companii cunoscute pentru a obține parole, date de identificare, informații despre carduri sau acces la conturile victimelor.
Atenționare pentru utilizatorii serviciilor Orange
Clienții Orange sunt sfătuiți să nu apese pe butonul sau pe linkurile din astfel de mesaje și să nu introducă date personale, parole ori informații bancare pe paginile deschise din e-mail.
Situația facturilor trebuie verificată numai prin aplicația oficială My Orange, prin accesarea directă a site-ului Orange sau prin contactarea serviciului oficial de relații cu clienții. Adresa site-ului trebuie introdusă manual în browser, fără utilizarea linkului primit prin e-mail.
De asemenea, utilizatorii trebuie să verifice întotdeauna adresa completă a expeditorului. Faptul că apare numele „Orange România” nu garantează că mesajul este autentic, deoarece numele afișat poate fi modificat cu ușurință de către atacatori.
În cazul în care o persoană a accesat deja linkul și a introdus date bancare, este recomandată blocarea imediată a cardului, contactarea băncii și schimbarea parolelor conturilor care ar putea fi compromise.
Mesajele suspecte trebuie marcate ca spam sau phishing și apoi șterse. Orange nu are nicio legătură cu aceste tentative de fraudă, numele și identitatea vizuală ale companiei fiind folosite fără drept de către persoane rău intenționate.