


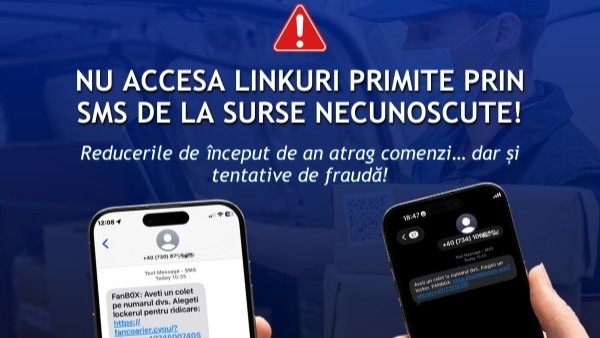
Directoratul Național de Securitate Cibernetică (DNSC) atrage atenția că, odată cu reducerile de început de an și creșterea numărului de comenzi online, se intensifică și tentativele de fraudă, în special prin mesaje de tip phishing transmise prin SMS.
Potrivit DNSC, atacatorii folosesc identitatea unor branduri cunoscute pentru a câștiga încrederea utilizatorilor și pentru a-i determina să acceseze linkuri periculoase. Un exemplu semnalat în această perioadă îl reprezintă mesajele care utilizează în mod fraudulos imaginea FAN Courier, cu texte de tipul: „Aveți un colet la numărul dvs. Alegeți un locker FANBOX.”
În realitate, avertizează specialiștii, mesajele sunt o capcană. Linkul din SMS redirecționează către un site fals, construit să imite o platformă de curierat, unde utilizatorilor li se solicită introducerea unor date personale sau chiar bancare. Scopul este compromiterea informațiilor sensibile și producerea de pagube financiare.
Recomandările DNSC pentru utilizatori
DNSC subliniază că prudența rămâne cea mai eficientă măsură de protecție și recomandă:
- să nu fie accesate linkuri primite prin SMS de la surse necunoscute sau suspecte;
- să fie verificat cu atenție conținutul mesajelor, întrucât fraudele creează frecvent un sentiment de urgență („confirmă acum”, „coletul expiră”);
- să nu fie introduse niciodată datele cardului pe site-uri dubioase sau nevalidate;
- să fie activate notificările bancare și limitele pentru plățile online;
- să fie folosită autentificarea în doi pași (2FA), acolo unde este disponibilă.
Unde pot fi raportate tentativele
Persoanele care primesc astfel de mesaje sunt încurajate să raporteze incidentul către DNSC, la numărul 1911 sau prin platforma pnrisc.dnsc.ro, pentru analiză și măsuri de limitare a campaniilor frauduloase.